🎉नयाAI एजेंट के लिए CapSolver-MCP, एजेंट टूल और SDK एकीकरण
Rajinder Singh
Deep Learning Researcher
प्रकाशित Jul 12, 2023
अद्यतन Dec 01, 2025 · मिनट पढ़ने का समय
AWS WAF CAPTCHA एमाजॉन वेब सेवास में बॉट विरोधी एक मजबूत तकनीक है जो स्वचालित या संदिग्ध ट्रैफिक को ब्लॉक करने के लिए उपयोग की जाती है। पारंपरिक CAPTCHA प्रणालियों के विपरीत, AWS WAF एन्क्रिप्टेड चुनौतियाँ (जेएस-आधारित) और सख्त वैधता नियमों का उपयोग करता है।
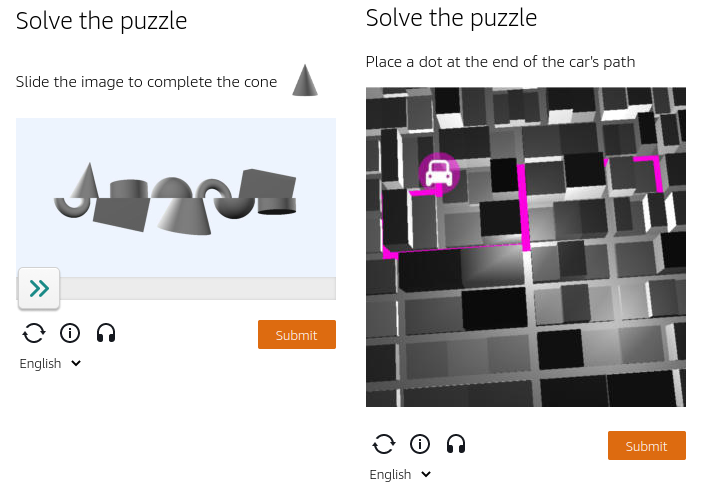
इस गाइड में, हम देखेंगे कि AWS WAF CAPTCHA कैसे काम करता है और CapSolver के उपयोग से इसे कैसे बिना किसी दिक्कत के हल करें।
AWS WAF CAPTCHA हल करने से पहले, सुनिश्चित करें कि आपके पास हैं:
✔️ CapSolver एपीआई की
✔️ प्रॉक्सी (वैकल्पिक)
स्थिति कोड 202
केवल awsChallengeJs की आवश्यकता होती है
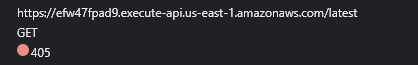
स्थिति कोड 405
सभी पैरामीटर की आवश्यकता होती है:
awsKeyawsIvawsContextawsChallengeJsसही AWS कैप्चा चुनौती पृष्ठ:
405 स्थिति कोड लौटाता है
HTML तत्व शामिल होते हैं:
keyivcontextउदाहरण के रूप में सही प्रतिक्रियाएं:
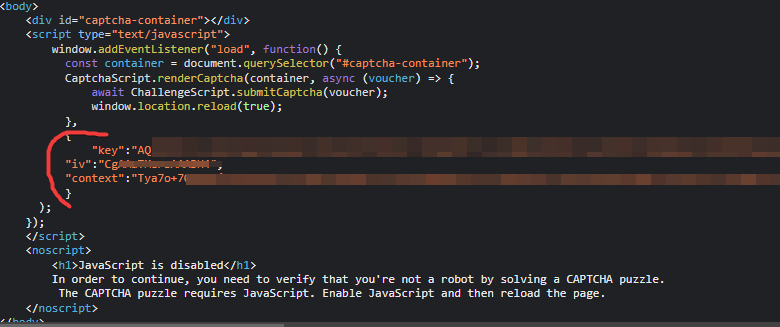
📌 इन मानों को सहेजें:
कैपसॉल्वर दो कार्य प्रकार समर्थित करता है:
| कार्य प्रकार | विवरण |
|---|---|
AntiAwsWafTaskProxyless |
कैपसॉल्वर के आंतरिक प्रॉक्सी पूल का उपयोग करता है |
AntiAwsWafTask |
आपको अपने प्रॉक्सी प्रदान करने की आवश्यकता होती है |
इस शिक्षा में, हम उपयोग करते हैं:
👉 AntiAwsWafTaskProxyless
POST https://api.capsolver.com/createTask
{
  "clientKey": "आपका एपी की",
  "task": {
    "type": "AntiAwsWafTaskProxyless",
    "websiteURL": "https://efw47fpad9.execute-api.us-east-1.amazonaws.com/latest",
    "awsKey": "कुंजी मान",
    "awsIv": "आईवी मान",
    "awsContext": "संदर्भ मान",
    "awsChallengeJS": "जेएस चुनौती के यूआरएल"
  }
}POST https://api.capsolver.com/createTask
{
"clientKey": "आपका एपी की",
"task": {
"type": "AntiAwsWafTaskProxyless",
"websiteURL": "https://efw47fpad9.execute-api.us-east-1.amazonaws.com/latest",
"awsKey": "",
"awsIv": "",
"awsContext": "",
"awsChallengeJS": "जेएस चुनौती के यूआरएल"
}
}इससे आपके taskId के साथ एक उत्तर प्राप्त होगा, जिसका आप चरण 2 में उपयोग करेंगे।
getTaskResult का उपयोग करके प्रत्येक 3-5 सेकंड में पॉल करें:
POST https://api.capsolver.com/getTaskResult
{
  "clientKey": "आपका एपी की",
  "taskId": "CREATE_TASK से प्राप्त टास्कआईडी"
}
हल किया गया टोकन इस तरह दिखेगा:
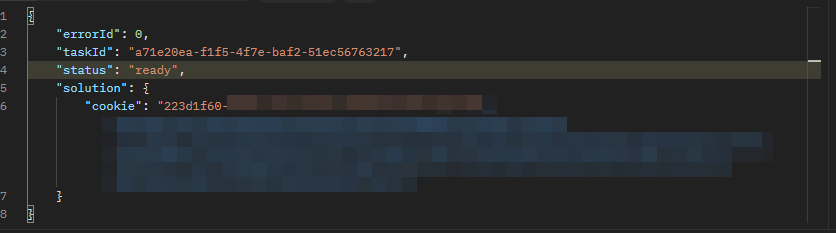
✔️ हल होने के बाद, कुकी बनाएं:
aws-waf-token = <कैपसॉल्वर से प्राप्त टोकन>इस कुकी को आपके सत्र में जोड़ें → सफलतापूर्वक सत्यापित करें।
AWS WAF CAPTCHA एन्क्रिप्शन, संदर्भ सत्यापन और विविध चुनौती प्रकार के कारण जटिल हो सकता है। हालांकि, कैपसॉल्वर के AWS-विशिष्ट कार्य प्रकार के साथ इसे हल करना आसान और विश्वसनीय हो जाता है।
AntiAwsWafTaskProxyless या AntiAwsWafTask का उपयोग करके आप:
aws-waf-token कुकी बना सकते हैं👉 CapSolver के साथ आसानी से AWS WAF CAPTCHA हल करें
AWS द्वारा स्वचालित ट्रैफिक को ब्लॉक करने के लिए उपयोग की जाने वाली जेएस-आधारित बॉट रोधी चुनौती।
405 का अर्थ है कि कैप्चा चुनौती में शामिल है:
keyivcontextइनके डिक्रिप्ट करने के लिए कैपसॉल्वर का उपयोग करना आवश्यक है।
स्थिति कोड पर निर्भर करता है:
awsChallengeJsहाँ। AntiAwsWafTaskProxyless का उपयोग करें।
aws-waf-token नामक एक कुकी बनाएं जिसमें वापस आए टोकन मान होता है।
Rajinder Singh
Deep Learning Researcher
Making CAPTCHA solving more reliable in automated workflows.
लेखक के बारे में
AWS WAF CAPTCHA कार्य के लिए आधिकारिक Go SDK का उपयोग करें, HTTPS को स्पष्ट रूप से सेट करें, दस्तावेजीकृत पैरामीटर प्रदान करें, और जारी रखने से पहले वापस किए गए कुकी की जांच करें।
एक अधिकृत AWS WAF LangChain वर्कफ़्लो बनाएं, जिसमें CapSolver टूल्स, प्रतिक्रिया निर्णय, नीति गेट्स, सत्र प्रबंधन, पुनः प्रयास और सत्यापन हों।